漏えいの兆候を、
攻撃される前に見つける
ダークウェブ診断で、すでに外部に現れている漏えい・侵害の兆候を確認します。
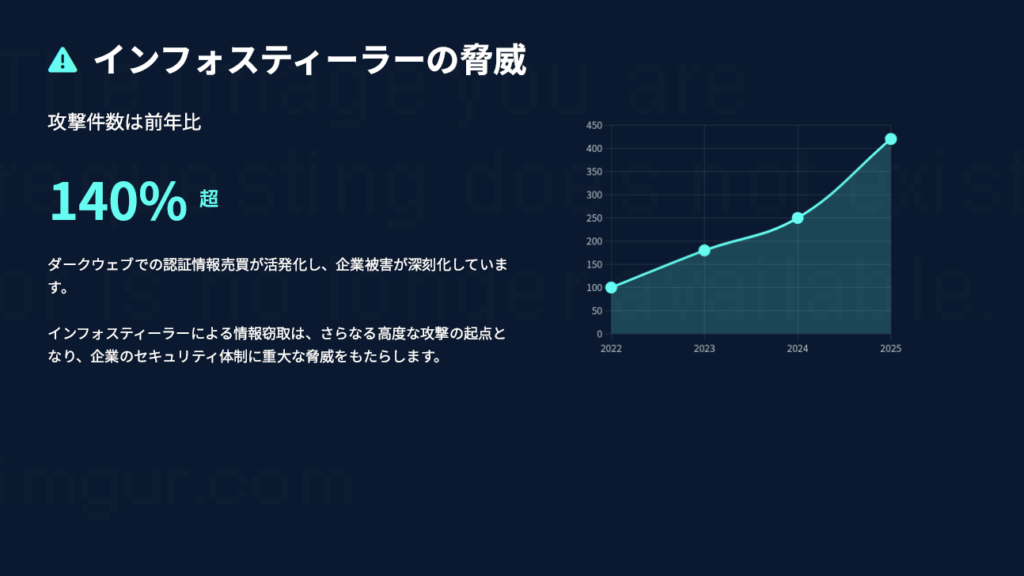
インフォスティーラーなどで窃取された認証情報は、ダークウェブで売買され、次の攻撃の起点となることがあります。自社のドメインや社名に関する掲載・出品・言及を専任リサーチャーが探索し、証跡付きのレポートと推奨策をお届けします。
ダークウェブ診断とは、お客様が指定したドメインや社名などに関連する認証情報の漏えい、ランサムウェアリークサイトへの掲載、企業データやアクセス権の出品、企業に関する言及が、ダークウェブや周辺の情報源に現れていないかを探索し、証跡とともに報告するサービスです。すでに外部にある兆候を見つけ、攻撃準備や侵害の可能性を把握するために活用します。
インフォスティーラーが窃取した情報は、
次の攻撃の起点になる
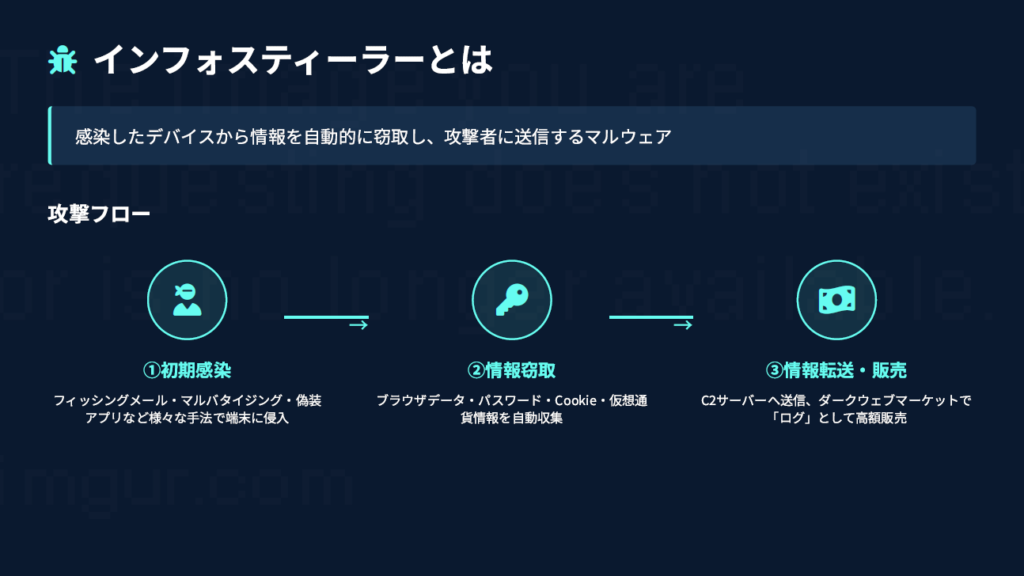
インフォスティーラーとは、感染した端末から情報を自動的に窃取し、攻撃者に送信するマルウェアです。窃取された情報は「ログ」としてダークウェブで売買されることがあります。
初期感染
- フィッシングメール
- マルバタイジング
- 偽装アプリ
情報窃取
- 認証情報(ID・パスワード)
- Cookie(セッション情報)
- ブラウザデータ・決済情報など
転送・販売
- C2サーバーへ送信
- ダークウェブのマーケットで売買
後続攻撃
- 正規ユーザーへのなりすまし
- 多要素認証(MFA)の回避
- 権限昇格・横展開、ランサムウェア展開
自社に関する認証情報が見つかった場合、端末のマルウェア感染を疑うきっかけになります。
ダークウェブ診断で分かること
漏えいの事実だけでなく、どこから漏れた可能性があるか、何を優先して対応すべきかの判断材料を得られます。
情報漏えいのあったIP
SOURCE- 売買されるインフォスティーラーの取得情報には、取得先のIPが含まれていることがあり、感染が疑われる場所の絞り込みに役立ちます
社内システムの認証情報
CREDENTIALS- どのシステムへのログイン情報が、どのユーザー分窃取されているかを把握できます。確認できた場合は早急な対応が必要です
外部サービスからの漏えい
THIRD PARTY- 外部サービスの情報漏えいによるID・パスワードのセットも把握できます。使い回しがあれば該当ユーザーへパスワード変更を依頼します
探索の対象と範囲
既存データベースの検索だけでなく、診断実施時点で情報源を巡回し、企業に関する掲載・出品・言及を探索します。
Tor上の情報源
- リークサイト
- フォーラム
- マーケット
周辺の情報源
- 表層Web
- ペーストサイト
- GitHub/Gist
- 脅威インテリジェンス情報
漏えい・出品
- 漏えいしたメールアドレス・ユーザー名・パスワード情報
- ランサムウェアリークサイトへの掲載
- 企業データやアクセス権の出品
言及・なりすまし兆候
- 企業・ブランド・製品に関する言及
- 関連する可能性がある脅威アクターやIOCの整理
- 類似ドメイン、IDNホモグラフ、フィッシングの兆候
| 項目 | 内容 |
|---|---|
| 探索キーワード | ドメイン、社名、ブランド名、製品名など 20語まで(表記揺れは別キーワードとして登録可能。超過時は個別見積り) |
| 証跡 | 検出元URL、本文、スクリーンショットなどを保全し、SHA-256ハッシュを付与 |
| 実施形態 | スポット(1回)/四半期ごと(年4回)/毎月(年12回)から選択 |
| 標準対象外(オプション) | 有償ブリーチデータベース、Infostealer専用フィード、Telegram・クローズドフォーラム、常時監視・随時通知は、個別にご相談・お見積りします |
※認証情報の探索は、公開・半公開の情報源から確認できる範囲で実施します。脅威アクター・IOCは、投稿内容や公開情報から確認できる範囲で整理します。
キーワードのご提供から、
約1週間でレポート
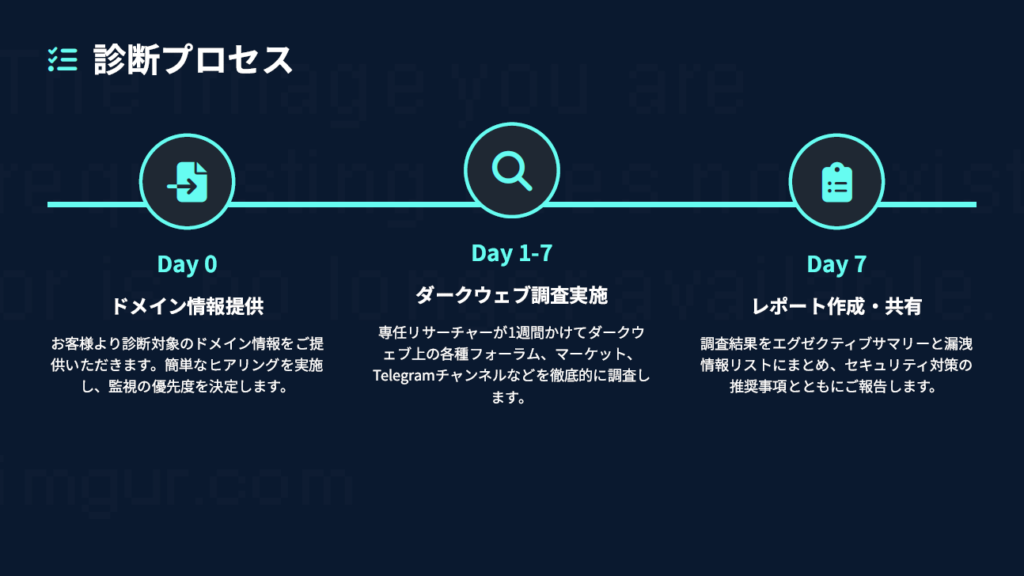
お客様のご準備は、診断対象のキーワードのご提供と簡単なヒアリングのみです。
対象情報のご提供
KICK OFF- ドメインなど診断対象の情報をご提供
- 簡単なヒアリングで探索の優先度を決定
ダークウェブ調査
RESEARCH- 専任リサーチャーが情報源を巡回・探索
- 検出事項の証跡を保全しハッシュを付与
レポート作成・共有
REPORT- 調査結果をレポートにまとめて共有
- セキュリティ対策の推奨事項をご報告
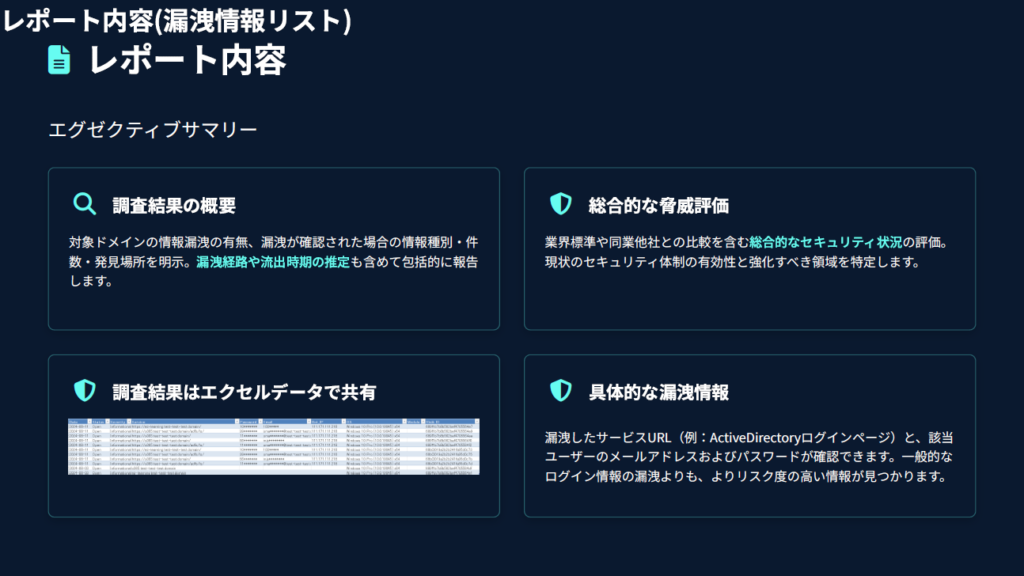
レポートの構成
経営層が判断するための要約と、担当者が対応するための具体的な情報を分けてお届けします。
| 構成 | 内容 |
|---|---|
| エグゼクティブサマリー | 対象に関する情報漏えいの有無と調査結果の概要。漏えいが確認された場合は、情報の種別・件数・発見場所を明示します |
| 漏えい情報リスト | 検出した漏えい情報や掲載・言及の一覧と、検出根拠・証跡(平文パスワードは通常の報告書に記載しません) |
| 推奨策 | エンドポイント対策(EDRの導入・強化、端末の可視化と監視)や、認証基盤の強化(パスワード管理、多要素認証の徹底、セッション管理)など、検出内容に応じた次のステップ |
※ご希望に応じてオンライン報告会を実施し、結果のご説明と質疑応答に対応します。
アタックサーフェス診断(ASM)と組み合わせて、
入口と兆候を同時に確認
ダークウェブ診断は「すでに外部にある兆候」を、ASMは「攻撃可能な入口」を確認します。どちらか一方のみでも、両方の組み合わせでも導入できます。
侵入される「前」に入口を塞ぐ
攻撃者から見える公開資産を確認し、脆弱性や設定不備を評価します。
すでに外部にある兆候を見つける
認証情報や企業に関する言及を探索し、攻撃準備や侵害の可能性を把握します。
例えば「外部公開されたログイン画面」と「関連する認証情報の漏えい」が重なれば、最優先で対応すべきと判断できます。
よくある質問
何を伝えれば診断を始められますか?
診断にはどのくらいの期間がかかりますか?
どのような情報源を探索しますか?
常時監視してもらえますか?
見つかった認証情報で実際にログインできるか確認してくれますか?
証跡はどのような形で受け取れますか?
ご留意事項
- 標準サービスは常時監視ではありません。検出事項は診断ごとのレポートで報告します。
- 検出した認証情報を用いたログイン試行や有効性確認は実施しません。
- 検出結果には誤検知が含まれる可能性があります。診断結果は実施時点の評価であり、インシデントが発生しないことを保証するサービスではありません。
- セッションCookie・トークンの検出、SNSなりすましアカウント監視、偽アプリ監視、ロゴ画像の類似検索は提供していません。
- 診断データは日本国内の当社管理環境で保管し、アクセスは診断担当者に限定します。保管期間は契約期間中および契約終了後1年間で、お客様の指示による即時削除にも対応します。
- 料金はキーワード数・実施頻度などの内容・規模によりお見積りします。詳しくはお問い合わせください。
診断のお申し込み・ご相談
探索キーワードと実施頻度を確認のうえ、正式なお見積りをご提示します。