SOC・テクサポの自動化
AIを導入するのではなく、セキュリティ業務そのものを再設計する。
サイバーセキュリティ総研では、セキュリティベンダー様のテクニカルサポートデスク・SOC業務を代行するだけでなく、体制構築や自動化を支援しています。「これからSOC体制・サポートデスクを構築したい」「既存の運用体制を自動化したい」というベンダー様は、ぜひご相談ください。
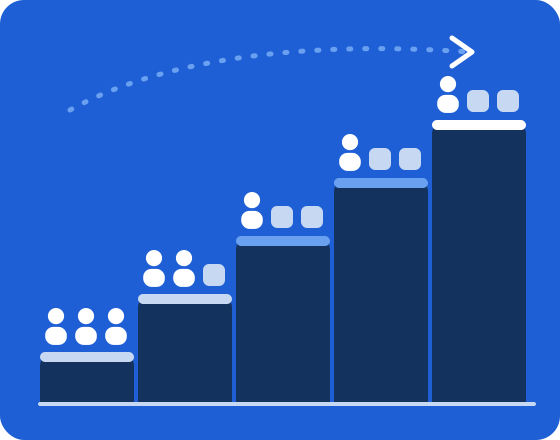
SOC・テクサポの自動化は、セキュリティベンダーのSOC業務やテクニカルサポート業務を当社が代行・把握したうえで、アラート整理、重要度判定、報告文作成、チケット記録などをAIと自動化ワークフローに段階的に移行していく支援サービスです。必要な工程には人の確認・承認を残し、運用の品質を保ちながら業務負荷を下げることを目指します。
製品は売れても、
販売後の運用が追いつかない
セキュリティ製品を仕入れるだけではサービス事業にはなりません。販売後の分析、運用、回答、対応までを含めて設計する必要があります。
アラートの増加
- SOCアラートが増え、人的分析が限界に
- 過検知・誤検知の確認に工数を取られる
サポート要員の不足
- 製品ごとにテクニカルサポート要員が必要
- 顧客から短時間での回答を求められる
業務の属人化
- 対応フローやナレッジが整理されていない
- 担当者によって回答の質がばらつく
自動化の人材がいない
- セキュリティとAIの両方を理解する人材がいない
- 何から自動化すべきか判断できない
代行から始めて、
段階的に自動化へ移行する
業務を理解しないまま自動化しても、現場で使える仕組みにはなりません。まず当社が業務を担い、プロセスを把握したうえで、自動化する業務を選んで段階的に移行します。
代行
SOC・テクサポ業務を当社が代行し、業務プロセス全体を把握・整理
移行準備
自動化するプロセスを選定し、一次受けの切り分けフローや仕組みを設計
自動化
一次受けの切り分け、回答案の生成、ナレッジベース拡充などを順に実装
納品・引き継ぎ
最終調整を行い、仕組みと運用マニュアルを引き継いで自走化を支援
継続改善
対応結果を蓄積し、自動化の範囲や精度を見直し
※各段階の期間・範囲・体制は、対象業務の量や自動化の範囲に応じて個別に設計します。業務量の変化に応じて途中で体制を見直すことも可能です。
体制構築支援
テクニカルサポート・SOC運用に必要な体制の構築を支援します。
窓口の整備
- お問い合わせポータルの開設
- チケット管理
人の確保
- 対応スタッフの確保・教育
- 複数名チームでの業務担当
フローの設計
- 対応フローの構築
- 運用手順・エスカレーションルール設計
ナレッジ
- ナレッジベースの作成
- 運用手順書の整備
アラート・問い合わせの受信から、
対応結果の蓄積までを再設計
当社はセキュリティアナリスト用のAIエージェントを開発しており、インシデント内容を分析するAIを活用したSOC・サポート体制の自動化が可能です。
受信・収集
INTAKE- アラート・問い合わせを受信
- 製品ログ・端末・ID・ネットワークの情報を収集
- 過去事例・脅威情報・対応手順と照合
分析・判定
ANALYZE- AIが事象を分析
- 重要度・対応要否を判定
- 顧客向けの説明文を生成
対応・改善
RESPOND- チケット登録・通知・エスカレーション
- 必要に応じて人が確認・承認
- 対応結果を蓄積し継続改善
AI化する主な業務
| 業務 | 内容 |
|---|---|
| アラート整理・情報収集 | 受信したアラートや問い合わせを整理し、調査に必要な情報を自動で収集 |
| 重要度判定 | 誤検知・脅威の一次判定と、重要度・対応要否の判定 |
| 報告文作成 | 顧客向けの説明文・報告文を生成 |
| チケット記録 | チケット登録・通知と対応内容の記録 |
| エスカレーション判断 | 人の判断が必要なケースを担当者・専門チームへ連携 |
| 初動・判断支援 | 初動対応の自動化と、アナリストの判断支援 |
※AIによる分析・判定は取得できる情報にもとづく推定であり、誤検知や見逃しを含む場合があります。人の確認・承認を挟む範囲は業務ごとに設計します。
製品ごとに、
分析の仕組みを一から作り直さない
複数のセキュリティ製品を横断して分析できる独自AI-SOC基盤 FastTriageに、ログ分析・情報収集・判断・報告・エスカレーションの共通機能が実装されています。新しい製品を扱う際は、次の項目を整理して基盤に追加します。
データの整理
- アラート・ログの取得方法
- ログ項目とデータ構造
- 調査時に確認すべき情報
判断・対応の整理
- 脅威・誤検知の判定基準
- 推奨する対応手順
- 顧客向けの報告方法
※API、メール、Syslogなどで必要な情報を取得でき、分析手順を整理できることが前提です。対象製品の例:SentinelOne、Microsoft Defender(エンドポイント)、Entra ID、Okta、Active Directory(ID・認証)、Palo Alto、Fortinet(ネットワーク・ファイアウォール)など。
定常的なセキュリティ運用の自動化にも
検知・サポート業務だけでなく、日々のルーティン運用もAI-SecOps「FastOps」の仕組みで自動化・効率化します。
脆弱性対応
- 脆弱性情報の収集と自動マッチング
- 影響度の分析と判断根拠の提示
- パッチ適用判断の支援
ID管理
- 入退社時のID管理の自動化
- 不要アカウントの棚卸
- 権限変更・権限レビュー
確認作業
- 設定確認
- ログ確認
ツール連携
- 社内チャットやチケットツールとの連携
- 業務フローの標準化
よくある質問
いきなり自動化から始める必要がありますか?
どのような業務をAI化できますか?
テクニカルサポートデスクの立ち上げも支援してもらえますか?
新しい製品を扱う場合、AI分析の仕組みを一から作り直す必要がありますか?
お見積りにはどのような情報が必要ですか?
ご留意事項
- 自動化の範囲・進め方・期間は、対象業務の内容と量をもとに個別に設計します。
- AIによる分析・判定や回答案は、誤りを含む場合があります。必要な工程には人の確認・承認を設けます。
- 連携できる製品・取得できる情報は、製品・契約・API仕様によって異なります。
- 費用は内容・規模によりお見積りします。詳しくはお問い合わせください。
- 関連サービス: FastTriage / SOC/MDR/XDR / SOCラボ / セキュリティ製品の開発 / セキュリティ事業のマーケティング支援
SOC・テクサポの運用を、自動化できる形へ
「サポートデスクをこれから立ち上げたい」「SOCアナリストの分析業務をAI化したい」「複数製品のサポートをまとめて外部化したい」など、構想段階のご相談も歓迎です。