当てる前に、
AIがパッチを見極める。
NinjaOne
パッチ管理・IT資産管理・MDM・リモート管理を、1つのコンソールに。
NinjaOneは、世界140か国以上・40,000社以上が使うクラウド型のエンドポイント管理プラットフォームです。中核となるパッチ管理では、Patch Intelligence AIが各Windowsパッチの安定性を配信前に評価し、不具合が報告されたパッチの自動配信を止められます。サイバーセキュリティ総研は、ライセンスのご提供から導入・既存のEDRとの連携までを支援します。
配信する前に、
AIがパッチの安定性を評価する
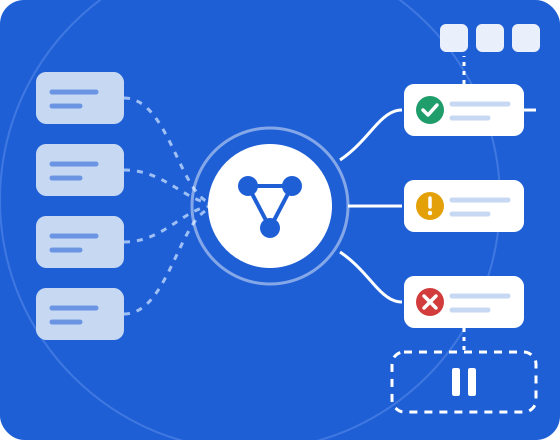
更新プログラムの中には、適用すると業務アプリが動かなくなる・端末が起動しなくなるといった不具合を含むものがあります。Patch Intelligence AIは、Microsoftが公表している既知の不具合や、利用者からの報告・適用失敗の傾向を分析し、各Windowsパッチに評価を付けます。
不具合情報を人が調べて止める
月例の更新のたびに、不具合の報告をニュースやフォーラムで調べ、問題のある更新を手作業で配信対象から外す。
評価が自動で付き、問題のあるパッチは止まる
パッチごとに評価が表示され、承認の上書きを有効にすれば「注意」「既知の不具合あり」のパッチは自動配信されずに保留される。
| 評価 | 意味 | 承認の上書きを有効にした場合 |
|---|---|---|
| 安定(Appears Stable) | 大きな懸念は見つかっていない | 通常どおりポリシーに沿って配信 |
| 注意(Caution) | 失敗や巻き戻しの増加、利用者からの不具合報告など、懸念すべき兆候がある | 自動承認から外し、手動承認に回すか却下する |
| 既知の不具合あり(Known Issues) | Microsoftが不具合を公表している。回避策が示されている場合もある | 自動承認から外し、手動承認に回すか却下する |
| - | 評価に必要な情報がまだない | 通常どおりポリシーに沿って配信 |
「早く当てる」と「壊さない」を、両立させるための仕組みです。
※Patch Intelligence AIの対象はWindowsのOSパッチです。評価はおよそ6時間ごとに更新されるため、公開直後のパッチは評価が付くまで時間がかかる場合があります。評価は判断材料であり、最終的な承認は管理者が行います。利用にはNinjaOne AIの有効化が必要です。出典:NinjaOne「Patch Intelligence AI」「Windows Patch Intelligence AI Approval Overrides」
検出から配信まで自動化。
失敗への対応はFastPatchでAIに任せる
未適用パッチの検出・取得・評価・配信はNinjaOneが自動で行います。当社の運用代行サービス「FastPatch」では、適用に失敗した端末の原因をAIが判断し、再適用まで自動で回して、人が対応すべき端末を絞り込みます。
事前評価
Patch Intelligence AIが安定性を評価し、問題が報告されたパッチは保留
NinjaOne標準
自動適用
ポリシーとスケジュールに沿って対象端末へ配信
NinjaOne標準
失敗の検知
失敗した端末とエラー内容を抽出し、担当者へ通知
NinjaOne標準+FastPatch
AIが原因を判断
失敗理由をAIが分析し、原因と対処方法を判断
FastPatchの独自機能
自動で再適用
判断した対処を実行したうえで、パッチを再適用
FastPatchの独自機能
NinjaOne社の顧客調査では、95%の顧客がパッチ適用率を改善し、50%の顧客がパッチ作業の時間を半分に減らしたと回答しています。G2ではパッチ管理ソリューションの分野で1位の評価を得ています。
※STEP 1〜2はNinjaOneの製品機能、STEP 4〜5はFastPatch(NinjaOne MSP)の独自機能で、NinjaOneのライセンスだけでは利用できません。提供時期・対象範囲は個別にご案内します。出典:NinjaOne社公表情報(G2評価・顧客調査)
管理する端末も、やるべき作業も
人手で追える量を超えている
リモートワークやクラウドの利用で端末は増え、OSも場所もばらばらになりました。従来の管理手法では、次の4つの課題が重なります。
管理できていない端末
- 未登録の端末やシャドーITが残る
- 全端末を把握できない
脆弱性対応の遅れ
- 状況をリアルタイムに把握できない
- 対応が遅れて被害が広がる
ツールの乱立
- 資産管理・パッチ・MDM・リモート管理が別々
- 管理コストが増え、統合も難しい
運用負荷の増加
- コスト増・属人化・人手不足
- 管理業務の負荷が増え続ける
ツールを増やすほど、管理は複雑になります。必要なのは「見える・まとまる・自動で動く」基盤です。
資産・脆弱性管理に必要な機能を、
1つのプラットフォームで
1つの軽量エージェントと1つの管理コンソールで、PC・サーバ・モバイルを、OSや場所を問わず管理します。
パッチ管理
- Windows・LinuxのOSパッチ
- 6,000以上のサードパーティアプリ
- AIによる事前評価
- パッチキャッシュ
- 脆弱性スキャナー連携
端末管理・自動化
- ハードウェア/ソフトウェアの台帳
- 保証情報の追跡
- ポリシーによる管理
- スクリプトの自動実行
- 自動セルフヒーリング
監視・リモート操作
- リアルタイム監視・アラート
- コマンドライン・ファイル操作
- レポート・動的フィルタリング
- ソフトウェアの一括展開
外部連携・管理基盤
- SentinelOne・CrowdStrike
- Microsoft Intune
- ITSM・PSA
- API(無制限)・SSO・SCIM
| NinjaOneが選ばれる理由 | 内容 |
|---|---|
| 統合管理 | 1つの軽量エージェント、1つの管理コンソールで、場所を問わずすべての端末を管理 |
| あらゆる端末を、どこからでも | スマートフォンからサーバまで可視化・制御。8,000以上のサードパーティアプリと連携 |
| リアルタイム制御 | 端末のパフォーマンスをリアルタイムに監視し、スケジュールしたアクションを自動実行 |
| クラウドネイティブ | マルチテナントの設計で、海外拠点への展開や複数組織の管理にも対応 |
管理はNinjaOne、脅威対策はEDR。
今の製品を活かしたまま統合
NinjaOneは識別(資産の可視化)と防御(パッチ・ソフトウェア配信)、バックアップによる復旧を担当し、脅威の検知・対応はEDRが担当します。
SentinelOneとの連携
- 検知した脅威をNinjaOneで確認し、SentinelOneの該当端末へワンクリックで移動
- SMS・Slack・Microsoft Teams・PagerDuty・メールで担当者へ通知
- ポリシーでエージェントを展開
- 重大な脅威の検知時に端末を隔離するなどの自動対応
CrowdStrikeとの連携
- 検知アラートをNinjaOneで確認し、CrowdStrikeのコンソールへワンクリックで移動
- 未インストールの端末へFalcon Sensorを自動で展開
- Spotlight(脆弱性管理)で検出した脆弱性を取り込み、パッチ配布まで実行
※連携できる範囲は、製品・契約・バージョン・API仕様によって異なります。出典:NinjaOne社公表情報(SentinelOne連携は2024年2月27日のプレスリリース、ドキュメント「How to connect SentinelOne」)
MSP CoreとMSP Pro、
違いはリモートアクセスの有無だけ
Patch Intelligence AIを含む主要な機能は、どちらのプランでも使えます。
| 機能 | MSP Core | MSP Pro |
|---|---|---|
| Windows・LinuxのOSパッチ(macOSはアドオン) | ✓ | ✓ |
| サードパーティアプリのパッチ(6,000以上) | ✓ | ✓ |
| Patch Intelligence AI | ✓ | ✓ |
| パッチキャッシュ・脆弱性スキャナー連携(Tenable・Rapid7・Qualys など) | ✓ | ✓ |
| 端末管理・ポリシー管理・ソフトウェア/OSの展開 | ✓ | ✓ |
| リアルタイム監視・自動セルフヒーリング・レポート | ✓ | ✓ |
| リモートツール(コマンドライン・ファイル操作・タスクマネージャー) | ✓ | ✓ |
| NinjaOne Remoteによるリモートアクセス | - | ✓ |
| EDR/EPP・Intune・ITSM・PSAとの連携、API(無制限) | ✓ | ✓ |
| SSO・SCIM・モバイルアプリ・カスタムブランディング | ✓ | ✓ |
MDM
- スマートフォン・タブレットの初期設定
- 構成・ポリシーとアプリの配布
- 紛失時の遠隔対応
RMM
- 業務PC・サーバの状態監視
- スクリプト実行・ソフトウェア配布
- リモートアクセス・遠隔サポート
バックアップ
- PC・サーバのデータ保護と復旧
- ランサムウェア対策の補完
- バックアップ状況の確認
外部連携・個別対応
- EDR・脆弱性管理製品との連携
- 個別レポート
- 個別の運用設計
※まずは資産管理とパッチ管理から始め、MDM・RMM・バックアップなどは必要になった時点で追加できます。オプションの提供可否・対応範囲・料金は、契約プランとお客様の環境に応じて個別にご相談のうえ決定します。機能は2026年10月時点の情報で、頻繁に更新されるため、最新の内容はご契約前にご確認ください。
第三者評価でも、
エンドポイント管理のリーダーに
| 評価 | 内容 |
|---|---|
| Gartner® Magic Quadrant™ | Magic Quadrant for Endpoint Management Tools(2026年1月5日)でリーダーに選出 |
| G2 Fall 2025 | エンドポイント管理・パッチ管理・MDM・RMMの各分野で1位の評価 |
| Okta「Businesses at Work 2026」 | 世界で最も急成長している業務アプリの1位。利用が前年比240%増(2位のCrowdStrike Falconは66%増) |
| 事業の成長 | 年間経常収益(ARR)は5億ドルを突破し、前年比約70%で成長(2025会計年度) |
出典:NinjaOne社公表情報、Okta, Inc.「Businesses at Work 2026」(集計期間 2024年11月1日〜2025年10月31日)、CNBC「Software startup NinjaOne tops $500 million in annualized recurring revenue」(2026年1月6日)。Gartner, Magic Quadrant for Endpoint Management Tools, Tom Cipolla, Lina Al Dana, Sunil Kumar, Robin Milton-Schonemann, Todd Larivee, Craig Fisler, 2026年1月5日。GARTNERは、米国およびその他の国におけるGartner, Inc.および/またはその関連会社の登録商標およびサービスマークであり、Magic Quadrantは、Gartner, Inc.および/またはその関連会社の登録商標です。いずれも許可を得て使用しています。All rights reserved. Gartnerは、同社の出版物に掲載されているいかなる企業、ベンダー、製品、またはサービスも推奨するものではありません。また、技術利用者に対して、最高評価または特定の指定を受けたベンダーのみを選択するよう助言するものではありません。Gartnerの出版物は、Gartnerのビジネスおよびテクノロジーに関する見解を示したものであり、事実の表明として解釈されるべきものではありません。Gartnerは、本出版物に関して、商品性や特定目的への適合性を含む、明示または黙示のいかなる保証も否認します。
よくある質問
FastPatch(NinjaOne MSP)との違いは何ですか?
Patch Intelligence AIはどのパッチに対応していますか?
Patch Intelligence AIはパッチの配信を自動で止めますか?
今使っているEDR(SentinelOne・CrowdStrike)と併用できますか?
MSP CoreとMSP Proはどう選べばよいですか?
運用まで任せたい場合は
- NinjaOneを基盤に、パッチの配信・失敗時の再試行・結果報告までを当社が代行するFastPatch(NinjaOne MSP)もご用意しています。1台から契約できます。
- EDRの監視・運用はSOC/MDR/XDR、外部に公開している資産の確認はアタックサーフェス診断(ASM)をご覧ください。
- 本ページに記載の会社名・製品名・サービス名は、各社の商標または登録商標です。製品の機能・仕様は予告なく変更される場合があります。