攻撃者視点で侵入を試み、
対策実行まで伴走する
ペネトレーションテスト
Webアプリケーション、社内ネットワーク、クラウド、モバイルアプリのバックエンドに対して、実際の攻撃手法を踏まえて侵入を試み、どこまで被害が広がりうるかを検証します。報告して終わりではなく、設定変更やアーキテクチャの見直しなど、対策の実装まで支援します。
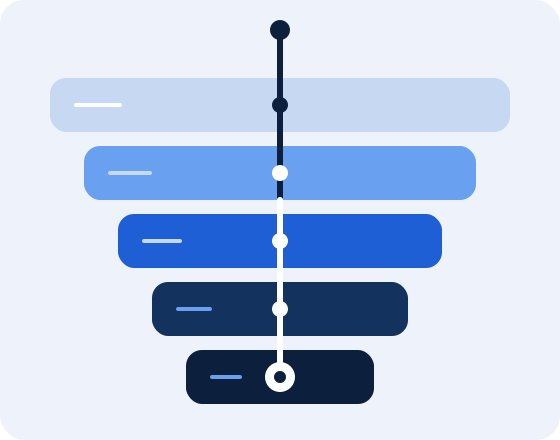
ペネトレーションテスト(侵入テスト)は、実際の攻撃者の手法を用いてシステムの防御力を検証するセキュリティ評価です。脆弱性を見つけるだけでなく、「実際に侵入できるか」「どこまで被害が拡大しうるか」を管理された許可環境で検証します。
脆弱性診断とペネトレーションテストの違い
脆弱性診断は「定期的な健康診断」として網羅的にチェックするもの、ペネトレーションテストは「重要システムの実際の攻撃耐性」を確認するものです。網羅的な洗い出しが目的の場合は脆弱性診断をご覧ください。
| 比較項目 | 一般的な脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 主な目的 | 既知の脆弱性を網羅的に発見し、リスト化する | 実際の侵入可能性を検証し、ビジネスへの影響を明らかにする |
| テスト手法 | 診断ツールを中心としたスキャンと簡易的な手動確認 | 管理された許可環境で、現実的な攻撃シナリオをシミュレーション |
| 検出範囲 | バージョン情報の不整合や設定ミスなど、既知の脆弱性パターン | システムロジックの欠陥、複数の脆弱性を組み合わせた複合的な攻撃経路 |
| 成果物 | 脆弱性の一覧リスト、CVSSスコアによる評価 | 侵入成功の証跡、事業リスクの整理と優先順位付け |
侵入の検証から対策まで、一気通貫で支援
自動スキャンツールだけでは見つけにくい侵入経路を、エンジニアの手動テストで確認します。
実践的な攻撃シミュレーション
- 初期侵入から権限昇格、横移動(ラテラルムーブメント)までの侵入経路を検証
- 一般ユーザー権限から管理者権限を奪取できるかを検証
- アプリケーション固有の業務フローの欠陥を確認
幅広い対象範囲
- Webアプリケーション
- 社内ネットワーク・インフラ
- クラウド環境(AWS・GCP・Azure等)
- モバイルアプリのバックエンド
対策実装までの伴走
- ファイアウォールやサーバー設定(ハードニング)の修正支援
- システム構成レベルでのセキュリティ強化の提案
- 開発者向けのセキュリティガイダンスと技術的助言
業界標準に準拠したテスト手法
複数の標準を組み合わせ、形式的なチェックに留まらない実効性のある評価を行います。
| 基準・フレームワーク | 活用のしかた |
|---|---|
| OWASP Testing Guide | Webアプリケーションセキュリティテストの国際的な標準手法。テスト項目と検証手順にもとづき、抜け漏れの少ないテストを行います。 |
| NIST SP 800-115 | 米国国立標準技術研究所による情報セキュリティテストと評価の技術ガイド。技術的評価のプロセスと計画策定の考え方を取り入れています。 |
| OWASP Top 10 | 重要なWebアプリケーションセキュリティリスクのトップ10。これらを重点的に検証します。 |
| MITRE ATT&CK | 実際の攻撃者の戦術・技術・手順(TTP)を体系化したナレッジベース。現実的な攻撃シナリオの設計に活用します。 |
対応するテストの種類
Webアプリケーション
業務システム、ECサイト、顧客ポータル、管理画面、APIサーバーなど
- SQLインジェクション、XSS
- 認証・認可、セッション管理の不備
- 仕様を悪用した不正注文や権限外操作(ビジネスロジックの欠陥)
- URLパラメータ操作による他ユーザーデータへの不正アクセス(IDOR)
- REST API・GraphQL等の仕様不備を突く攻撃
- ブルートフォース対策などの回避検証
ネットワーク・インフラ
社内ネットワーク、VPN、ファイアウォール、公開サーバーなど
- 意図せず公開されているポート・サービスの特定
- デフォルトパスワードや脆弱な認証プロトコルの使用
- OS・サービスの脆弱性を突いた権限昇格
- 侵入後に他の内部システムへ拡大できるかの検証
- ネットワーク分離の不備やアクセス制御リストの設定ミス
クラウド環境
AWS・GCP・Azure等のパブリッククラウド環境
- オブジェクトストレージの意図しない公開
- 最小権限の原則に反する過剰なIAM権限
- アクセスキーやシークレット情報の管理不備
- 監査ログ・アクセスログ設定の欠落
- 全開放ポートなど不適切なネットワークアクセス制御
モバイルアプリ・バックエンド
iOS/AndroidネイティブアプリとバックエンドAPIサーバー
- トークン検証不備やセッション管理の脆弱性
- 他ユーザーのリソースID指定による不正アクセス(BOLA)
- JWTやOAuth認証フローの実装不備
- ログ・キャッシュ・APIレスポンスへの機密情報の露出
- API呼び出し制限の回避
テストメニュー
ログイン後の機能・権限や社内ネットワークなど、外部からの診断では届かない深さまで検証します。
| メニュー | 主な対象 | テスト範囲 | 主な内容 |
|---|---|---|---|
| Webアプリ ペネトレーションテスト | SaaSの初期プロダクト、小規模ポータル、社内ツール | 1つのWebアプリケーション、最大3ユーザーロール | OWASP Top 10にもとづく詳細診断、SQLインジェクション/XSSの手動テスト、経営者向け概要と技術詳細のレポート |
| ネットワーク侵入テスト | オフィス、オンプレミスまたはVPN接続システムを持つ企業 | 最大20内部IP / 2サブネット | ネットワークトポロジーマップ、脆弱なプロトコルの発見、認証情報の再利用分析、侵害後シミュレーション |
※費用・期間は対象システムの規模・複雑さ、テスト範囲によって異なります。内容・規模によりお見積りします。修正後の再テストも承ります。
計画から対策支援までの標準6ステップ
ヒアリング・スコープ設定
対象システムとテスト範囲を確認し、業務への影響を考慮して実施日時や許容リスクを定義
攻撃シナリオの策定
攻撃者の視点で公開情報(OSINT)を収集し、攻撃シナリオを策定
テスト実施
シナリオにもとづき、システムの挙動を監視しながら段階的にテストを実行
結果分析・報告書作成
リスクレベルとビジネスインパクトを評価し、対策案とともに報告書化
報告会・対策相談
経営層・技術者向けに結果を説明し、改修計画の立案を支援
フォローアップ
対策実装時の技術的アドバイスと、修正後の再テストを実施
経営層から技術者まで、
次のアクションにつながる報告内容
詳細報告書(日本語・PDF)
- 経営層向けエグゼクティブサマリー
- CRITICAL/HIGH/MEDIUM/LOWの4段階によるリスク評価
- 侵入に成功した経路と、スクリーンショットやログなどの証跡
- 再現手順・影響範囲・根本原因と対策案
対策実施ガイド
- 技術者向けの修正手順
- サーバーやミドルウェアの推奨設定例(ハードニング)
報告会・継続支援
- 対面/オンラインでの詳細報告会と質疑応答
- 対策実装中の技術相談
- 修正完了後の再テスト
組み合わせて検討できる関連診断
| サービス | 違い |
|---|---|
| 脆弱性診断 | Webアプリ・サーバー等の既知の脆弱性を網羅的に洗い出す診断 |
| ペネトレーションテスト(本ページ) | 実際に侵入できるか、どこまで被害が広がりうるかを検証するテスト |
| アタックサーフェス診断(ASM) | 外部公開資産を洗い出し、定期実施で継続的に把握する診断 |
| Active Directory診断 | 権限の設定ミスや攻撃につながる経路など、ADの弱点を確認する診断 |
よくある質問
本番環境でのテストは安全ですか?
脆弱性診断とペネトレーションテストはどちらを選べばよいですか?
脆弱性が見つかった場合の対応は?
お見積りにはどのような情報が必要ですか?
ペネトレーションテストのご相談はこちら
「重要システムが実際の攻撃に耐えられるか確かめたい」「本番環境で実施して大丈夫か」など、検討段階のご相談も歓迎です。対象と目的をお伺いしたうえで、最適なテスト範囲をご提案します。