サイバーセキュリティ総研は、悪用が確認された脆弱性や、国内外の公的機関が注意を呼びかけている緊急性の高い脆弱性を日本語のメールでお届けする「脆弱性速報メール」を、2026年11月6日より無料で提供しています。
公表される脆弱性の数が増え続け、公表から悪用までの時間も短くなる「大脆弱性時代」を迎えています。一方で、公的機関の注意喚起は英語のものも多く、情報源も分かれているため、専任の担当者がいない企業では「どれが自社に関係し、どれから対応すべきか」を判断すること自体が負担になっています。脆弱性速報メールは、緊急性の高いものだけを、判断に必要な情報をそろえてお届けすることで、この負担を減らします。
脆弱性速報メールの特長
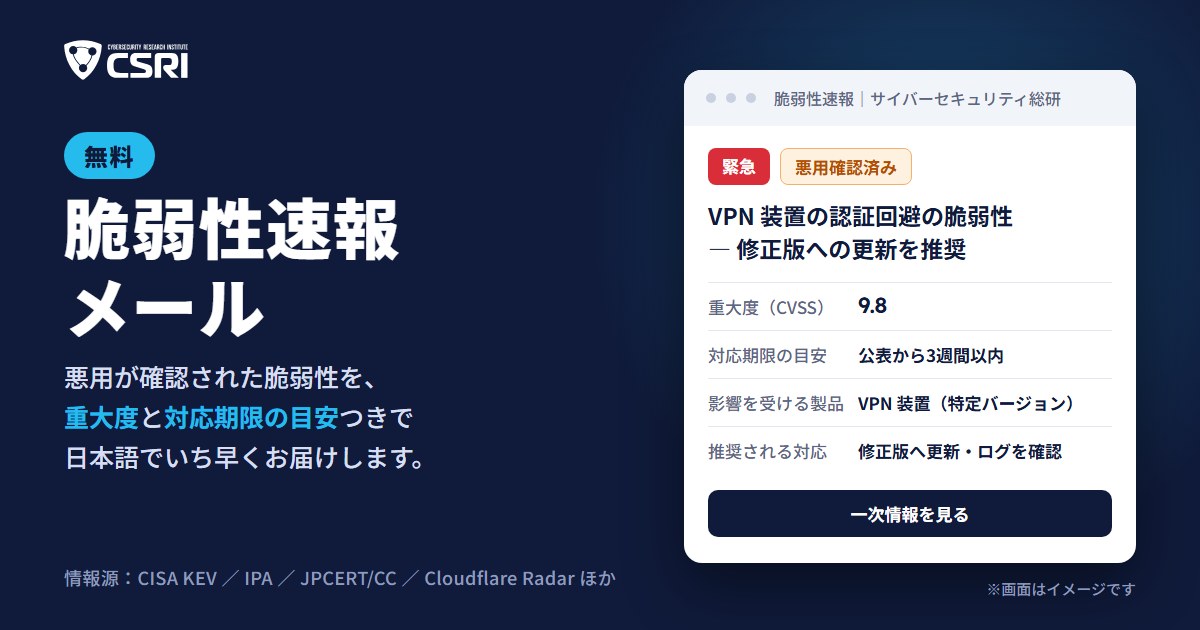
- 緊急性の高い脆弱性だけを届ける:悪用が確認された脆弱性や、国内外の公的機関が注意を呼びかけているものに絞って配信します。同じ脆弱性を複数の機関が取り上げても、重ねては送りません。
- 判断に必要な情報を一通に:重大度(CVSS)と対応期限の目安を件名と本文の冒頭に示し、影響を受ける製品と推奨される対応を日本語でまとめます。
- 一次情報へのリンクつき:米国CISAの悪用確認済み脆弱性カタログ(KEV)、IPA、JPCERT/CC、Cloudflare Radar Zero Wire などの一次情報をもとに作成し、根拠となるページへのリンクを添えます。
- AIで作成し、照合してから配信:速報はAIが一次情報から作成し、別のAIとプログラムで一次情報と照合したうえで配信します。照合に通らなかったものは配信しません。
- 夜間は送らず、朝にまとめて:夜間に公表されたものは、翌朝にまとめてお届けします。
- 毎週月曜に週次レポート:前週にKEVに追加された脆弱性、国内の注意喚起、配信した速報をまとめてお届けします。週次レポートは当社の担当者が内容を確認してから配信します(2026年11月16日から配信を始めます)。
登録方法
脆弱性速報メールの登録ページでメールアドレスを入力し、プライバシーポリシーに同意して登録してください。登録は無料で、各メールの「配信停止」からいつでも停止できます。
※配信は不定期です。公表された脆弱性の状況により、配信がない日もあります。本サービスはベストエフォートでの提供であり、すべての脆弱性を網羅するものではありません。対応を判断する際は、リンク先の一次情報もあわせてご確認ください。対応期限の目安は、米国CISAがKEVで米国連邦機関向けに定めている期限です。画像の速報メールは画面のイメージです。