AIを悪用したサイバー攻撃に、従来のセキュリティ対策だけで対応できますか?
生成AIの普及により、フィッシングメールの巧妙化や攻撃の自動化など、サイバー攻撃の手法は日々進化しています。ランサムウェア被害も深刻化する中、企業には攻撃の侵入を防ぐだけでなく、侵入後の脅威を早期に検知し、迅速に対応する仕組みが求められています。
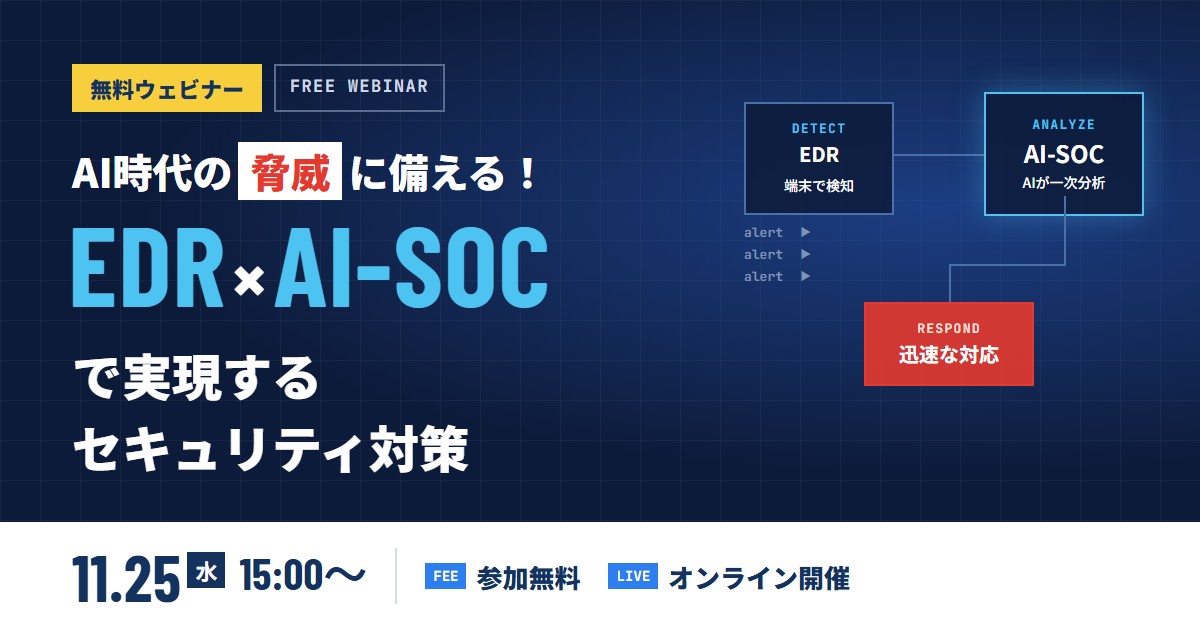
そこで今回の無料ウェビナーでは、「EDR×AI-SOCで実現するセキュリティ対策」をテーマに、EDR製品「SentinelOne」を例に挙げながら、EDRの役割や導入効果について解説します。
さらに、当社が提供するAI-SOCサービス「FastTriage」を組み合わせることで、脅威の検知から分析・対応までを効率化し、セキュリティ強化と運用負担の軽減を両立する方法をご紹介します。
ウェビナーでわかること
- AI時代に変化するサイバー攻撃の最新動向
- EDRの役割と導入メリット(SentinelOneを例に解説)
- EDR×AI-SOCによる脅威の検知・分析・対応の効率化
- 限られたIT人員でも実現できるセキュリティ運用のポイント
年度内お申し込み限定 乗り換えキャンペーン
年度内にお申し込みいただいた企業様を対象に、SOCサービスのSmartプランを最大1年間無料でご提供しています。現在のセキュリティ対策の見直しや、EDR・SOCサービスの導入をご検討中の企業様は、ぜひこの機会をご活用ください。
※キャンペーンの適用には所定の条件があります。詳細はウェビナー内でご案内します。
AI時代のサイバー攻撃への備えと、セキュリティ運用の効率化をお考えの方は、ぜひご参加ください。ページ下部のフォームからお申し込みいただけます。
当社のSOCサービスについてはSOC/MDR/XDR(運用監視サービス)もご覧ください。